Domain siqg.de kaufen?
Wir ziehen mit dem Projekt
siqg.de um.
Sind Sie am Kauf der Domain
siqg.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain siqg.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
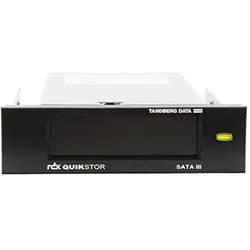
Tandberg Data Rdx, Backup LösungenDas Overland-Tandberg RDX QuikStor medienbasiertes, abnehmbares Speichersystem bietet robuste, zuverlässige und praktische Speicherlösungen für Backup, Archivierung, Datenaustausch und Notfallwiederherstellung. Es ist eine kostengünstige Lösung für SOHOs und kleinere SMBs.259,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
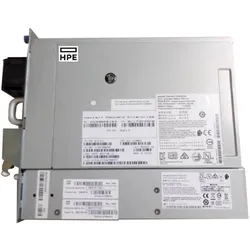
HPE MSL 30750, Backup LösungenDas HPE StoreEver MSL 30750 ist ein internes Bandbibliothek-Laufwerkmodul, das für die effiziente Datensicherung und -archivierung konzipiert wurde. Es unterstützt den LTO Ultrium 8 Standard und bietet eine beeindruckende Speicherkapazität von bis zu 12 TB ohne Kompression und bis zu 30 TB bei komprimierten Daten. Mit einer Datenübertragungsrate von 300 MB/s ermöglicht es eine schnelle und zuverlässige Datenverarbeitung. Die Verbindung erfolgt über eine 8 Gb/s Fibre Channel Schnittstelle, die eine hohe Übertragungsrate und Zuverlässigkeit gewährleistet. Das Laufwerk ist mit hardwaregestützter AES-256-Bit-Verschlüsselung ausgestattet, die einen zusätzlichen Schutz für sensible Daten bietet. Die Benutzerfreundlichkeit wird durch die Unterstützung von HPE StoreOpen mit LTFS verbessert, was die Verwaltung von Daten auf Band vereinfacht. Das HPE StoreEver MSL 30750 ist somit eine leistungsstarke Lösung für Unternehmen, die eine sichere und effiziente Backup-Strategie benötigen. - Unterstützt LTO Ultrium 8 Standard für hohe Speicherkapazität - Hardwaregestützte AES-256-Bit-Verschlüsselung für Datensicherheit - Datenübertragungsrate von 300 MB/s für schnelle Backups - Kompatibel mit Ultrium 7 und Ultrium 8 Bandkassetten.11295,63 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lösungen, Sachbücher von Paul WatzlawickDas Buch "Lösungen" von Paul Watzlawick und seinen Kollegen bietet eine tiefgehende Analyse der Theorie und Praxis von Wandlung und Beharrung in zwischenmenschlichen Beziehungen. Es unterscheidet zwischen Lösungen der ersten und der zweiten Ordnung und stützt sich dabei auf die Erkenntnisse aus der "Menschlichen Kommunikation". Mit einer Vielzahl von anschaulichen Beispielen und einer eleganten Darstellung wird ein Rahmen geschaffen, der Leser*innen dabei unterstützt, im Alltag effektive Lösungen für zwischenmenschliche Herausforderungen zu finden. Watzlawick und sein Team liefern wertvolle Einsichten, die für alle von Bedeutung sind, die sich mit den komplexen Aspekten menschlicher Beziehungen auseinandersetzen. Die positive Resonanz, wie die von Milton H. Erickson, unterstreicht die Relevanz und den Einfluss dieses Werkes auf das Verständnis von Kommunikation und Problemlösung.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Entwicklung im Konflikt, FachbücherDas Fachbuch "Entwicklung im Konflikt" bietet eine tiefgehende Analyse der transnationalen Beziehungen zwischen der Europäischen Wirtschaftsgemeinschaft (EWG) und dem Senegal. Der Autor beleuchtet die komplexen Wechselwirkungen zwischen globalen und lokalen Dynamiken und thematisiert die Herausforderungen, die sich aus der Zusammenarbeit ergeben. Insbesondere wird auf die Konflikte eingegangen, die in den Gremien der EWG in Brüssel über essentielle Fragen wie Wasserbedarf und die Preisgestaltung für senegalesische Erdnüsse diskutiert wurden. Die Studie zeigt auf, dass die EWG zwar einige Aspekte des französischen Spätkolonialismus hinter sich liess, jedoch nicht alle Probleme lösen konnte. Diese differenzierte Betrachtung der Entwicklungspolitik regt zur kritischen Auseinandersetzung mit den Auswirkungen internationaler Kooperationen an und bietet wertvolle Einblicke in die Geschichte und die politischen Strukturen der Region.85,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Festo - Marke für Technologie, Innovation, Bildung, Wissen und Verantwortung, Fachbücher von Patricia PiekenbrockWas ist das Wesen einer Marke? Wie lässt es sich erfassen und was zeichnet es aus? Logos, Farben, Formen, Schriftzüge - natürlich soll eine Marke auf den ersten Blick erkennbar und zugleich unverwechselbar sein. Aber was macht eine Marke tatsächlich lebendig und vor allem zukunftsfähig in einer Welt, die sich zwischen analogem Klimawandel und digitaler Transformation bewegt? Es sind Menschen, die die Marke Festo prägen. Eingebettet in einer global agierenden Weltgemeinschaft sind sie Markenbotschafter eines lebendigen Netzwerks. Ein grosses Wort, das Verantwortung birgt. Denn Eigenschaften einer Marke werden nur dann wahrnehmbar, wenn sie zur kulturellen Substanz eines Unternehmens gehören. So prägt die Marke auch den Menschen. Wo steht die Marke Festo und wo möchte sie hin? Ziel des Familienunternehmens ist es, nachhaltige Lösungen für Mensch, Tier und Umwelt zu entwickeln und auf den Weg in eine verantwortungsvolle Zukunft zu bringen. Um dieses Markenversprechen einzulösen, setzt Festo auf die Dimensionen Technologie, Innovation, Bildung, Wissen und Verantwortung.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tandberg Data Rdx, Backup LösungenDas Overland-Tandberg RDX QuikStor medienbasiertes, abnehmbares Speichersystem bietet robuste, zuverlässige und praktische Speicherlösungen für Backup, Archivierung, Datenaustausch und Notfallwiederherstellung. Es ist eine kostengünstige Lösung für SOHOs und kleinere SMBs.259,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HPE MSL 30750, Backup LösungenDas HPE StoreEver MSL 30750 ist ein internes Bandbibliothek-Laufwerkmodul, das für die effiziente Datensicherung und -archivierung konzipiert wurde. Es unterstützt den LTO Ultrium 8 Standard und bietet eine beeindruckende Speicherkapazität von bis zu 12 TB ohne Kompression und bis zu 30 TB bei komprimierten Daten. Mit einer Datenübertragungsrate von 300 MB/s ermöglicht es eine schnelle und zuverlässige Datenverarbeitung. Die Verbindung erfolgt über eine 8 Gb/s Fibre Channel Schnittstelle, die eine hohe Übertragungsrate und Zuverlässigkeit gewährleistet. Das Laufwerk ist mit hardwaregestützter AES-256-Bit-Verschlüsselung ausgestattet, die einen zusätzlichen Schutz für sensible Daten bietet. Die Benutzerfreundlichkeit wird durch die Unterstützung von HPE StoreOpen mit LTFS verbessert, was die Verwaltung von Daten auf Band vereinfacht. Das HPE StoreEver MSL 30750 ist somit eine leistungsstarke Lösung für Unternehmen, die eine sichere und effiziente Backup-Strategie benötigen. - Unterstützt LTO Ultrium 8 Standard für hohe Speicherkapazität - Hardwaregestützte AES-256-Bit-Verschlüsselung für Datensicherheit - Datenübertragungsrate von 300 MB/s für schnelle Backups - Kompatibel mit Ultrium 7 und Ultrium 8 Bandkassetten.11295,63 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Lösungen, Sachbücher von Paul WatzlawickDas Buch "Lösungen" von Paul Watzlawick und seinen Kollegen bietet eine tiefgehende Analyse der Theorie und Praxis von Wandlung und Beharrung in zwischenmenschlichen Beziehungen. Es unterscheidet zwischen Lösungen der ersten und der zweiten Ordnung und stützt sich dabei auf die Erkenntnisse aus der "Menschlichen Kommunikation". Mit einer Vielzahl von anschaulichen Beispielen und einer eleganten Darstellung wird ein Rahmen geschaffen, der Leser*innen dabei unterstützt, im Alltag effektive Lösungen für zwischenmenschliche Herausforderungen zu finden. Watzlawick und sein Team liefern wertvolle Einsichten, die für alle von Bedeutung sind, die sich mit den komplexen Aspekten menschlicher Beziehungen auseinandersetzen. Die positive Resonanz, wie die von Milton H. Erickson, unterstreicht die Relevanz und den Einfluss dieses Werkes auf das Verständnis von Kommunikation und Problemlösung.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Entwicklung im Konflikt, FachbücherDas Fachbuch "Entwicklung im Konflikt" bietet eine tiefgehende Analyse der transnationalen Beziehungen zwischen der Europäischen Wirtschaftsgemeinschaft (EWG) und dem Senegal. Der Autor beleuchtet die komplexen Wechselwirkungen zwischen globalen und lokalen Dynamiken und thematisiert die Herausforderungen, die sich aus der Zusammenarbeit ergeben. Insbesondere wird auf die Konflikte eingegangen, die in den Gremien der EWG in Brüssel über essentielle Fragen wie Wasserbedarf und die Preisgestaltung für senegalesische Erdnüsse diskutiert wurden. Die Studie zeigt auf, dass die EWG zwar einige Aspekte des französischen Spätkolonialismus hinter sich liess, jedoch nicht alle Probleme lösen konnte. Diese differenzierte Betrachtung der Entwicklungspolitik regt zur kritischen Auseinandersetzung mit den Auswirkungen internationaler Kooperationen an und bietet wertvolle Einblicke in die Geschichte und die politischen Strukturen der Region.85,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
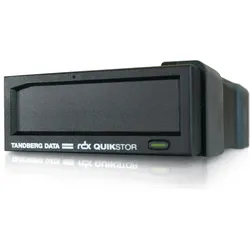
Tandberg Data RDX QuikStor, Backup LösungenDas RDX QuikStor von Tandberg Data ist ein Wechselplattensystem mit herausnehmbaren Medien, das robusten, zuverlässigen und komfortablen Speicherplatz für Datensicherung, Archivierung und Datenaustausch für kleine und mittlere Unternehmen zur Verfügung stellt.229,07 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tandberg Data 8785-RDX, Backup LösungenDas RDX QuikStor von Tandberg Data ist ein Wechselplattensystem mit herausnehmbaren Medien, das robusten, zuverlässigen und komfortablen Speicherplatz für Datensicherung, Archivierung und Datenaustausch für kleine und mittlere Unternehmen zur Verfügung stellt. Mit dem neuen SATA III Laufwerk bietet das Storage-System eine Transferleistung von bis zu 330 MB/s und kombiniert die Vorteile von Tape und Disk zu einem erschwinglichen Preis. Einfach und zuverlässig RDX QuikStor ist eine Lösung für sichere, zuverlässige und transportable Datenspeicherung zu erschwinglichen Kosten. Die Tandberg Data RDX QuikStor Medien bieten ein spezielles, stossgeschütztes Design, um maximalen Datenschutz und eine sichere Handhabung zu gewährleisten. Ihre Daten können Sie einfach über „Drag and Drop“ auf das RDX Medium kopieren. Ausserdem können Sie das RDX QuikStor in Ihre Backup-Umgebung integrieren. Schnell und flexibel Die SATA III und SuperSpeed USB 3.0 Schnittstellen bieten hohe Übertragungsraten.209,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.